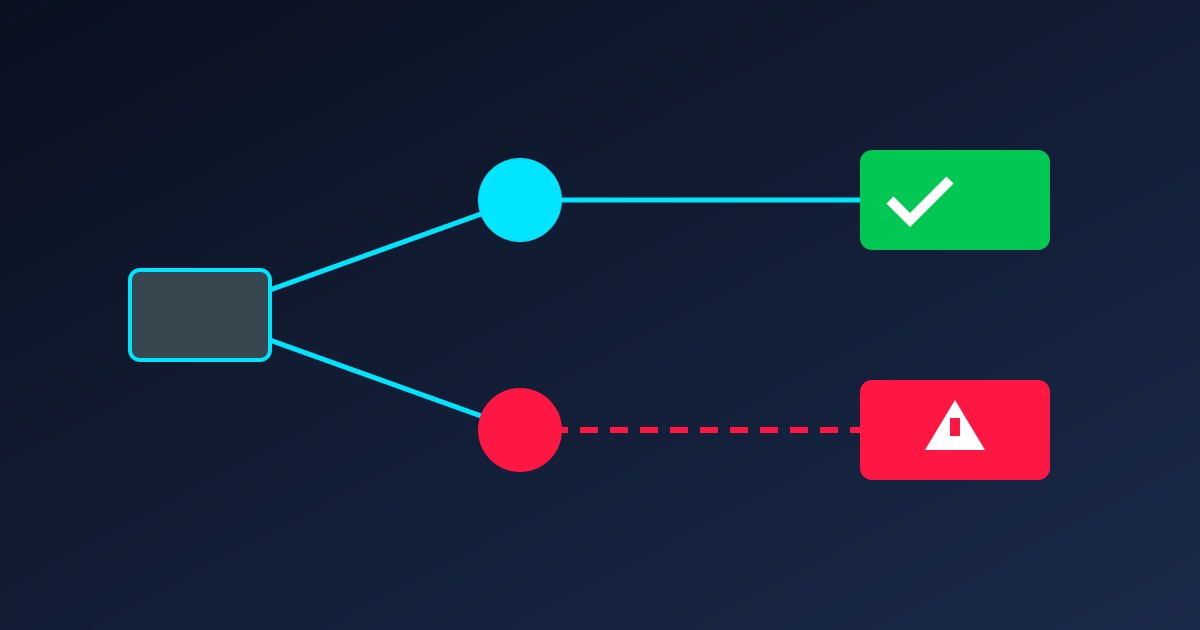
DNS spoofing, bir alan adının doğru sunucu yerine saldırganın kontrol ettiği adrese çözümlenmesini sağlayan sahtecilik yöntemidir. Kullanıcı tarayıcıya bildiği alan adını yazsa bile değiştirilmiş DNS yanıtı onu taklit bir giriş sayfasına götürebilir. Amaç çoğunlukla kullanıcı adı, parola, doğrulama kodu veya ödeme bilgisini ele geçirmektir. Sorun yalnızca alan adındaki yazım hatasından kaynaklanmaz; adres doğru görünürken ağın verdiği IP cevabı manipüle edilmiş olabilir.
DNS sistemi normalde nasıl çalışır?
Tarayıcı bir alan adını açarken cihaz, bu adı sayısal IP adresine çevirmek için DNS çözümleyicisine sorar. Yanıt işletim sistemi, modem, kurum ağı veya internet sağlayıcısı gibi farklı katmanlardan gelebilir ve belirli süre önbellekte tutulur. Saldırgan bu zincirin bir noktasına sahte kayıt eklerse kullanıcı yanlış sunucuya yönlenir. DNS cache poisoning çözümleyici önbelleğini, router ele geçirilmesi ise modem ayarlarını hedefleyebilir.
Sahte yönlendirme hangi belirtileri gösterebilir?
Beklenmedik sertifika uyarısı, normalden farklı giriş tasarımı, yeniden parola belirleme talebi, aniden istenen kart bilgisi veya iki faktör kodunun tekrar tekrar sorulması önemli işaretlerdir. Sayfa çok benzer görünse bile yazım hataları, çalışmayan menüler ve farklı alt alan adları bulunabilir. Bununla birlikte profesyonel taklitler kusursuz görünebilir; yalnızca görsel tasarıma güvenilmemelidir.
Aynı adres mobil veriyle açılırken ev Wi-Fi ağında farklı görünüyorsa yerel ağ veya DNS ayarı şüpheli olabilir. Bir cihazda sorun varken diğerlerinde yoksa cihazın DNS yapılandırması, hosts dosyası, kötü amaçlı eklenti veya önbelleği incelenmelidir. Farklı ağ testi teşhis ipucudur; tek başına saldırıyı kanıtlamaz.
Şüpheli sayfada ne yapılmalı?
Hiçbir bilgi girmeden sekmeyi kapatın. Tarayıcının sertifika uyarısını geçersiz kılmayın ve “yine de devam et” seçeneğini kullanmayın. Adresi arama reklamı, mesaj veya QR kodundan tekrar açmak yerine kurumun doğrulanmış iletişim kanalından kontrol edin. Güncel adresi belirlerken güvenli giriş adresi doğrulama adımlarını uygulayın.
DNS ve modem kontrolleri
Modem yönetim parolasını değiştirin, yazılım güncellemesini üreticinin resmi sayfasından uygulayın ve tanımadığınız DNS adreslerini kaldırın. Güvenilir bir çözümleyici seçmek yardımcı olabilir; ancak tek başına tüm tehditleri engellemez. İşletim sisteminin DNS önbelleğini temizledikten sonra cihazı yeniden başlatın. Kurumsal ağdaysanız ayarları kendiniz değiştirmek yerine bilgi güvenliği ekibine bildirin.
Hesap bilgisi girildiyse
Parolayı temiz ve güvenilir bir cihazdan hemen değiştirin; aynı parolayı kullandığınız diğer hesapları da güncelleyin. Tüm oturumları kapatın, iki faktörlü doğrulamayı etkinleştirin ve kurtarma e-posta adresini kontrol edin. Tek kullanımlık kod veya ödeme bilgisi paylaşıldıysa ilgili servis ile bankaya gecikmeden haber verin. Olay saatini, görülen adresi ve ekran görüntülerini saklayın; fakat şüpheli sayfayı yeniden ziyaret etmeyin.
DNS spoofing ile benzer tehditlerin farkı
Typosquatting, kullanıcının yanlış yazabileceği benzer alan adını kaydetmeye dayanır. URL yönlendirme saldırısı güvenilir görünen bir bağlantı zincirini kötüye kullanabilir. DNS spoofing’de ise doğru alan adı yanlış IP’ye çözümlenir. Sonuçları benzer olsa da inceleme yöntemleri farklıdır. HTTP zaman aşımı ve DNS çözümleme sorunları için DNS ve önbellek sorun giderme rehberi teknik karşılaştırma sunar.
DNS cevabı teknik olarak nasıl doğrulanabilir?
Teknik bilgisi olan kullanıcılar aynı alan adının çözümünü cihazdaki varsayılan DNS ile güvenilir başka bir çözümleyicide karşılaştırabilir. IP adreslerinin farklı olması her zaman saldırı anlamına gelmez; içerik dağıtım ağları konuma göre farklı adres döndürebilir. Önemli olan sertifika, alan adı sahipliği, resmi duyuru ve ağ davranışını birlikte değerlendirmektir. Şüpheli IP’ye doğrudan bağlanmak veya güvenlik uyarısını aşmak güvenli bir test değildir.
HTTPS kilit simgesi tek başına yeterli mi?
Hayır. Saldırganlar kendilerine ait benzer alan adı için geçerli TLS sertifikası alabilir. Ayrıca ele geçirilmiş DNS senaryosunda sertifika uyuşmazlığı önemli bir alarm olsa da kullanıcı uyarıyı görmezden gelirse koruma zayıflar. Sertifikanın geçerli olması, yalnızca bağlantının belirtilen alan adına şifrelendiğini gösterir; sitenin meşru olduğunu tek başına kanıtlamaz.
Halka açık Wi-Fi ağında risk nasıl azaltılır?
Ağ adını işletmeden teyit edin, otomatik bağlanmayı kapatın ve hassas hesaplara giriş yapmaktan kaçının. İşletim sistemi paylaşım özelliklerini kapalı tutun. VPN bazı yerel ağ müdahalelerine karşı şifreli tünel sağlar; fakat sahte alan adına bilerek giriş yapmayı güvenli hale getirmez. Mobil veriyle karşılaştırma yaparken de adresi resmi kanaldan yeniden doğrulayın.
Korunma için kalıcı alışkanlıklar
Modem ve cihaz güncellemelerini ertelemeyin, varsayılan yönetici parolasını kullanmayın, tarayıcı uyarılarını dikkate alın ve hesaplarda benzersiz parola tercih edin. Mümkünse parola yöneticisinin otomatik doldurma davranışını kullanın; doğru alan adı dışında formu doldurmaması ek bir uyarı sağlayabilir. DNS over HTTPS veya DNSSEC destekli hizmetler bazı saldırı yüzeylerini azaltabilir, fakat kimlik avına karşı mutlak koruma değildir.
Ev ağındaki bağlı cihaz listesini düzenli aralıklarla kontrol edin. Tanımadığınız bir cihaz, zayıf Wi-Fi parolası veya eski şifreleme standardı ağ ayarlarının değiştirilmesini kolaylaştırabilir. WPA2 ya da WPA3 kullanın, WPS özelliğine ihtiyaç yoksa kapatın ve misafir cihazlarını ayrı ağa alın. Yedek DNS değerlerinin de ana değer kadar güvenilir olması gerektiğini unutmayın. Modem ayarlarının yedeğini yalnızca güvenli yerde tutun; yönetim panelini internetten erişime açmayın. Hesap kurtarma seçeneklerini güncel tutmak, bir olay sonrası kontrolü daha hızlı geri almanızı sağlar. Güncellemeleri yalnızca üreticinin resmi ve doğrulanmış kanalından indirin.
Çevrimiçi platform seçerken güvenlik ve lisans kontrolleri için sektör incelemelerini okuyabilirsiniz. Bir hizmet bağlantısını kullanacaksanız güncel yönlendirme sayfasını açtıktan sonra bile alan adını ve sertifikayı yeniden doğrulayın. Bu bağlantı güvenlik kontrolünün yerine geçmez; şüphe halinde giriş yapmayın ve resmi destekten teyit alın.